Επιτήδειοι αποστέλλουν μαζικά email και sms σε πολίτες με φερόμενο ως αποστολέα τράπεζα - 4 περιπτώσεις εξαπάτησης το τελευταίο 24ωρο στην Κεντρική Μακεδονία
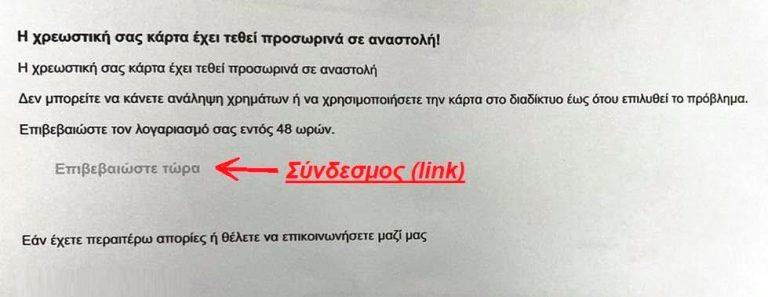
Η Γενική Περιφερειακή Αστυνομική Διεύθυνση Κεντρικής Μακεδονίας, με αφορμή περιστατικά εξαπάτησης πολιτών μέσω ηλεκτρονικών μηνυμάτων, ενημερώνει τους πολίτες σχετικά με την μέθοδο ηλεκτρονικής αλίευσης προσωπικών στοιχείων «phishing».
Ειδικότερα, το τελευταίο 24ωρο στην Κεντρική Μακεδονία, 4 πολίτες εξαπατήθηκαν μέσω παρόμοιου μηνύματος ηλεκτρονικού ταχυδρομείου (email) που έλαβαν δήθεν από τράπεζα και τους αφαίρεσαν συνολικά πάνω από 8.000 ευρώ.
Στα μηνύματα αυτά, οι επιτήδειοι με διάφορα προσχήματα όπως ενημέρωση στοιχείων, ασφάλεια λογαριασμού κ.α., προτρέπουν τους παραλήπτες να "πατήσουν" σε σύνδεσμο (link), που οδηγεί σε ψεύτικη ιστοσελίδα που προσομοιάζει με αυτές των τραπεζών.

Στη συνέχεια ζητούν την καταχώρηση προσωπικών στοιχείων, αριθμούς τραπεζικών καρτών και κωδικούς τραπεζικών λογαριασμών (username και password), τα οποία οι δράστες υποκλέπτουν μόλις αυτά συμπληρωθούν από τους πολίτες.
Με την παραπάνω μέθοδο αποκτούν πρόσβαση στους τραπεζικούς λογαριασμούς των πολιτών και αφαιρούν αμέσως χρηματικά ποσά.
Όσοι πολίτες λαμβάνουν παρόμοια μηνύματα καλούνται:
- να μην επιλέγουν τους προτεινόμενους συνδέσμους (link),
- να μην απαντούν στα μηνύματα,
- να μην καταχωρούν και να μην στέλνουν προσωπικά δεδομένα και στοιχεία πιστωτικών καρτών.

Περισσότερες πληροφορίες για τη μεθοδολογία «phishing», παρουσιάζονται στον ιστότοπο της Διεύθυνσης Δίωξης Ηλεκτρονικού Εγκλήματος: